你好,打扰了,我们现在也计划在香港部署一台Centos服务器和公司的山石防火墙建...
早在2005年,为解决国内办公室访问香港邮件服务器时连接被随机中断而产生大量重复邮件的问题,我们在香港IDC机房的NetScreen防火墙上部署了IPsec VPN服务器,国内员工电脑上安装VPN客户端软件,在发送邮件前先VPN拨号,虽然麻烦,但成功解决了问题。到了2007年,公...
还有 1 人发表了评论 加入4577人围观早在2005年,为解决国内办公室访问香港邮件服务器时连接被随机中断而产生大量重复邮件的问题,我们在香港IDC机房的NetScreen防火墙上部署了IPsec VPN服务器,国内员工电脑上安装VPN客户端软件,在发送邮件前先VPN拨号,虽然麻烦,但成功解决了问题。到了2007年,公...
还有 1 人发表了评论 加入4577人围观
1 http://support.huawei.com/ecommunity/bbs/10257029.html 视频参考
2 接口除了配置的接口域后,默认还有一个在local 域里面的
设备默认三个域 local trust untrust
是不是有默认策略改禁掉了,任何区访问任何区域都需要做访问控制
并且任何区访问任何区域都需要做访问控制 控制方向为双向
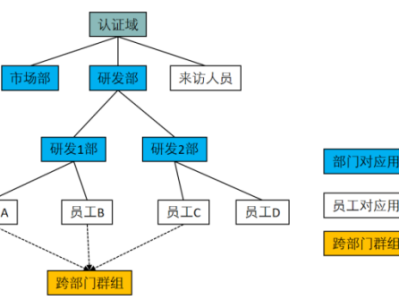
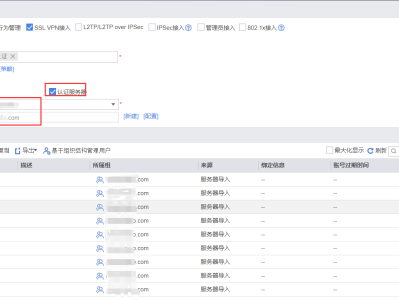

华为USG AD域认证,按手册配置,测试用户时, 提示: AD票据授权失败。
debug 日志提示: check tag 2 err, may don't have tag 2.


网站添加SSL证书后, 可能会发现地址栏https前面的图标不是绿色小锁, 而是一把灰色的小锁, 并有黄色三角形, 点击图标会显示警告: 此页中包含其他不安全的资源如下图所示:
@echo off
set f=0
for /f %%i in ('forfiles /p D:\123 /d -60 /m "*.*"') do set /a f=f+1
forfiles /p D:\123 /d -60 /m "*.*" /c "cmd /c del @file"
echo %date:~0,4%/%date:~5,2%/%date:~8,2% %f% files was Deleted>>D:\file.txt"
